Giao thức TLS (Transport Layer Security) là một tiêu chuẩn bảo mật mật mã được thiết kế để cung cấp giao tiếp an toàn qua mạng máy tính. Nó là xương sống của bảo mật web, đảm bảo rằng dữ liệu trao đổi giữa trình duyệt web của người dùng và máy chủ của website được mã hóa, xác thực và không bị giả mạo. Việc hiểu rõ về TLS, vai trò của nó và cách triển khai là cực kỳ quan trọng đối với bất kỳ ai vận hành hoặc tương tác với internet ngày nay. Ở bài viết này, hãy cùng 10 vạn câu hỏi vì sao tìm hiểu TLS là gì, chức năng và cách thức hoạt động của TLS nhé.
Nội dung
- 1 TLS là gì và vai trò của giao thức này
- 2 Sự khác biệt giữa TLS và SSL
- 3 Nguyên tắc hoạt động của giao thức TLS
- 4 Các phiên bản TLS hiện nay
- 5 Hướng dẫn cài đặt bảo mật TLS cho website
- 5.1 Yêu cầu trước khi cài đặt
- 5.2 Các bước cơ bản để cài đặt TLS (SSL/TLS Certificate)
- 5.2.1 Chọn và đăng ký chứng chỉ TLS/SSL từ nhà cung cấp chứng chỉ (CA)
- 5.2.2 Tạo yêu cầu ký chứng chỉ (CSR – Certificate Signing Request)
- 5.2.3 Gửi CSR cho CA và hoàn tất quá trình xác minh
- 5.2.4 Cài đặt chứng chỉ TLS trên máy chủ web
- 5.2.5 Cấu hình chuyển hướng HTTP sang HTTPS
- 5.2.6 Kiểm tra cấu hình TLS
- 5.3 Khắc phục sự cố thường gặp
- 5.4 Lời khuyên an toàn
TLS là gì và vai trò của giao thức này
TLS (Transport Layer Security) là một giao thức bảo mật ở lớp vận chuyển (Transport Layer) trong mô hình TCP/IP, được thiết kế để bảo vệ tính bảo mật, toàn vẹn dữ liệu và xác thực danh tính cho các phiên giao tiếp trên internet. TLS đảm bảo rằng dữ liệu trao đổi giữa hai ứng dụng, điển hình như trình duyệt web và máy chủ web, được mã hóa an toàn, không thể bị nghe trộm, can thiệp hay giả mạo trong quá trình truyền tải.
TLS là phiên bản kế nhiệm của giao thức SSL (Secure Sockets Layer) đã lỗi thời và không còn được khuyến nghị sử dụng. Thông qua các cơ chế như mã hóa dữ liệu, xác thực danh tính các bên tham gia bằng chứng chỉ số và kiểm tra tính toàn vẹn của dữ liệu, TLS thiết lập một kênh liên lạc an toàn, đảm bảo dữ liệu được bảo vệ xuyên suốt toàn bộ quá trình truyền giữa hai điểm giao tiếp.

Tầm quan trọng của TLS trong bảo mật
Bảo mật TLS đóng vai trò vô cùng quan trọng trong việc xây dựng một môi trường internet đáng tin cậy. Nếu không có giao thức TLS, việc truyền thông tin nhạy cảm như thông tin đăng nhập, dữ liệu thẻ tín dụng hoặc dữ liệu cá nhân sẽ dễ dàng bị chặn và đọc bởi các bên thứ ba độc hại. TLS giúp ngăn chặn các cuộc tấn công như nghe trộm (eavesdropping), giả mạo (tampering) và giả mạo danh tính (spoofing), từ đó bảo vệ người dùng và doanh nghiệp khỏi các rủi ro an ninh mạng. Hầu hết các trang web hiện nay đều sử dụng TLS để bảo mật kết nối, được biểu thị bằng biểu tượng ổ khóa và tiền tố “https://” trong thanh địa chỉ của trình duyệt.
Chức năng chính của TLS
Giao thức TLS thực hiện ba chức năng chính để đảm bảo bảo mật cho giao tiếp trực tuyến:
- Mã hóa (Encryption): TLS mã hóa dữ liệu đang được truyền để ngăn chặn những người không được ủy quyền đọc thông tin. Điều này có nghĩa là ngay cả khi dữ liệu bị chặn, nó vẫn không thể hiểu được nếu thiếu khóa giải mã.
- Xác thực (Authentication): TLS xác thực danh tính của máy chủ (và tùy chọn là máy khách) để đảm bảo rằng người dùng đang giao tiếp với máy chủ chính xác chứ không phải một kẻ giả mạo. Điều này thường được thực hiện thông qua chứng chỉ số (digital certificates) do các tổ chức phát hành chứng chỉ (CA) đáng tin cậy cấp.
- Tính toàn vẹn dữ liệu (Data Integrity): TLS sử dụng mã xác thực thông báo (message authentication codes – MACs) để đảm bảo rằng dữ liệu không bị thay đổi hoặc giả mạo trong quá trình truyền tải. Bất kỳ thay đổi nào dù là nhỏ nhất đối với dữ liệu đều sẽ được phát hiện.

Sự khác biệt giữa TLS và SSL
TLS là phiên bản cải tiến của SSL. Mặc dù thuật ngữ “SSL” vẫn thường được sử dụng một cách thông dụng để chỉ các chứng chỉ bảo mật (bảo mật SSL), nhưng trên thực tế, các phiên bản SSL đã bị ngừng sử dụng từ lâu do các lỗ hổng bảo mật nghiêm trọng.
>>> Xem thêm: SSL là gì?
So sánh chi tiết TLS và SSL
Để hiểu rõ hơn về sự tiến hóa và khác biệt của TLS và SSL, hãy xem bảng so sánh dưới đây:
| Tính năng / Đặc điểm | SSL (Các phiên bản cũ như 2.0, 3.0) | TLS (Các phiên bản 1.0, 1.1, 1.2, 1.3) |
|---|---|---|
| Tên đầy đủ | Secure Sockets Layer | Transport Layer Security |
| Phiên bản đầu tiên | 1995 (SSL 2.0) | 1999 (TLS 1.0) |
| Mức độ phổ biến | Đã ngừng sử dụng và không an toàn | Tiêu chuẩn bảo mật hiện tại |
| Kỹ thuật mã hóa | Các thuật toán cũ, yếu hơn | Các thuật toán mã hóa hiện đại, mạnh hơn |
| Khả năng tương thích | Kém / không được hỗ trợ bởi trình duyệt hiện đại | Tương thích rộng rãi với trình duyệt và máy chủ |
| Lỗ hổng bảo mật | Nhiều lỗ hổng nghiêm trọng (ví dụ: POODLE, Heartbleed trên SSL 3.0) | Ít lỗ hổng hơn, được vá và nâng cấp thường xuyên |
| Hiệu suất | Thường chậm hơn | Nhanh hơn nhờ các cải tiến hiệu suất, đặc biệt là TLS 1.3 |
Lý do TLS thay thế SSL
Các phiên bản SSL, đặc biệt là SSL 2.0 và SSL 3.0, có nhiều lỗ hổng bảo mật nghiêm trọng đã được phát hiện và khai thác. Điều này khiến việc sử dụng chúng trở nên không an toàn. Giao thức TLS được phát triển để khắc phục những hạn chế này, giới thiệu các thuật toán mã hóa mạnh hơn, cơ chế trao đổi khóa an toàn hơn và cải thiện hiệu suất. Do đó, tất cả các trình duyệt và máy chủ web hiện đại đã loại bỏ hỗ trợ cho SSL và chuyển hoàn toàn sang TLS để đảm bảo mức độ bảo mật cao nhất.
Nguyên tắc hoạt động của giao thức TLS
Để thiết lập một kết nối bảo mật TLS, một quy trình phức tạp nhưng hiệu quả được gọi là “bắt tay TLS” (TLS Handshake) diễn ra. Quá trình này đảm bảo rằng cả hai bên tham gia (máy khách và máy chủ) đều được xác thực, đồng ý về các tham số mã hóa và thiết lập một khóa phiên duy nhất để mã hóa dữ liệu.

Các giai đoạn bắt tay TLS (TLS Handshake)
Giai đoạn bắt tay TLS là một loạt các bước mà máy khách (ví dụ: trình duyệt web) và máy chủ thực hiện để thiết lập kết nối TLS an toàn. Trình tự các bước được thực hiện như bên dưới.
- Client Hello: Máy khách gửi thông điệp “Client Hello” tới máy chủ, chứa phiên bản TLS cao nhất mà máy khách hỗ trợ, danh sách các bộ mã hóa (cipher suites) mà máy khách có thể sử dụng (các thuật toán mã hóa và băm được hỗ trợ), và một số ngẫu nhiên.
- Server Hello: Máy chủ nhận “Client Hello”, chọn phiên bản TLS và bộ mã hóa phù hợp nhất mà cả hai bên đều hỗ trợ, tạo một số ngẫu nhiên riêng và gửi thông điệp “Server Hello” lại cho máy khách. Máy chủ cũng gửi chứng chỉ số của mình (chứa khóa công khai và thông tin xác thực) cho máy khách.
- Authentication and Key Exchange (xác thực): Máy khách xác thực chứng chỉ của máy chủ bằng cách kiểm tra chữ ký số của CA. Sau khi xác thực thành công, máy khách sử dụng khóa công khai trong chứng chỉ của máy chủ để mã hóa một “khóa tiền chính” (pre-master secret) và gửi lại cho máy chủ.
- Key Derivation (tạo khóa): Cả máy khách và máy chủ sau đó sử dụng các số ngẫu nhiên của mỗi bên và “khóa tiền chính” để tạo ra “khóa chính” (master secret), từ đó sinh ra các khóa phiên (session keys) dùng để mã hóa và giải mã dữ liệu trong suốt phiên giao tiếp.
- Finished (hoàn tất): Cả hai bên gửi thông điệp “Finished” được mã hóa bằng khóa phiên, đánh dấu việc hoàn tất quá trình bắt tay. Điều này xác nhận rằng các khóa đã được trao đổi thành công và cả hai bên đã sẵn sàng để bắt đầu giao tiếp an toàn.

Các phiên bản TLS hiện nay
Giao thức TLS đã trải qua nhiều phiên bản phát triển để liên tục cải thiện bảo mật và hiệu suất, đồng thời loại bỏ các lỗ hổng đã biết. Việc cập nhật lên các phiên bản TLS mới nhất là rất quan trọng để đảm bảo mức độ bảo vệ tốt nhất.
Lịch sử và sự phát triển của TLS
Sau khi SSL 3.0 được công bố bởi Netscape vào năm 1995, IETF (Internet Engineering Task Force) đã tiếp quản và đổi tên giao thức thành TLS 1.0 vào năm 1999. Kể từ đó, các phiên bản TLS mới đã được phát hành để giải quyết các vấn đề bảo mật và nâng cao hiệu suất.
Các phiên bản TLS phổ biến
Dưới đây là các phiên bản chính của TLS và tình trạng sử dụng hiện tại của chúng:
- TLS 1.0 (1999): Mặc dù đã từng được sử dụng rộng rãi, TLS 1.0 hiện đã bị coi là lỗi thời và không an toàn. Nó có nhiều lỗ hổng đã biết và hầu hết các trình duyệt lớn đã ngừng hỗ trợ phiên bản này.
- TLS 1.1 (2006): Một cải tiến so với TLS 1.0, nhưng cũng đã bị coi là lỗi thời và không còn được khuyến nghị sử dụng do các lỗ hổng và thiếu sót về bảo mật. Các trình duyệt hiện đại cũng đã ngừng hỗ trợ phiên bản này.
- TLS 1.2 (2008): Đây là phiên bản TLS được sử dụng rộng rãi nhất hiện nay và được coi là an toàn cho hầu hết các ứng dụng. TLS 1.2 giới thiệu các thuật toán mã hóa mạnh hơn, hỗ trợ các hàm băm mạnh hơn như SHA-256 và cải thiện đáng kể khả năng bảo mật so với các phiên bản trước.
- TLS 1.3 (2018): Phiên bản mới nhất và an toàn nhất của giao thức TLS. TLS 1.3 đã loại bỏ nhiều thuật toán mã hóa lỗi thời và không an toàn, giảm số lượng các chuyến vòng (round trips) trong quá trình bắt tay TLS, giúp tăng tốc độ thiết lập kết nối và cải thiện hiệu suất tổng thể. Nó cũng tăng cường quyền riêng tư bằng cách mã hóa nhiều phần hơn của quá trình bắt tay và hỗ trợ chuyển tiếp bảo mật (forward secrecy) một cách hiệu quả hơn. Đây là phiên bản được khuyến nghị sử dụng cho mọi triển khai mới.

Hướng dẫn cài đặt bảo mật TLS cho website
Việc cài đặt bảo mật TLS (thường được gọi là cài đặt chứng chỉ SSL/TLS) cho website là một bước thiết yếu để bảo vệ dữ liệu người dùng và nâng cao niềm tin. Dưới đây là các bước cơ bản để thực hiện.
Yêu cầu trước khi cài đặt
Trước khi bắt đầu, bạn cần có những thứ cơ bản sau:
- Tên miền hợp lệ: Đảm bảo bạn sở hữu và có quyền kiểm soát tên miền mà bạn muốn cài đặt TLS cho nó.
- Quyền truy cập máy chủ web hoặc bảng điều khiển lưu trữ: Bạn cần quyền truy cập vào máy chủ web (ví dụ: Apache, Nginx) hoặc bảng điều khiển lưu trữ (ví dụ: cPanel, Plesk) để cài đặt chứng chỉ.
- Hiểu biết cơ bản về cấu hình máy chủ web: Mặc dù nhiều nhà cung cấp dịch vụ lưu trữ cung cấp công cụ tự động, nhưng việc hiểu biết cơ bản sẽ hữu ích.

Các bước cơ bản để cài đặt TLS (SSL/TLS Certificate)
Để kích hoạt giao thức TLS và bảo mật kết nối HTTPS cho website, bạn có thể thực hiện theo các bước cơ bản sau.
Chọn và đăng ký chứng chỉ TLS/SSL từ nhà cung cấp chứng chỉ (CA)
Bạn cần chọn một chứng chỉ TLS (thường được gọi là SSL/TLS Certificate) từ một nhà cung cấp chứng chỉ số (Certificate Authority – CA).
Hiện nay có các loại chứng chỉ phổ biến như:
- DV (Domain Validation): Xác minh quyền sở hữu tên miền
- OV (Organization Validation): Xác minh thông tin tổ chức hoặc doanh nghiệp
- EV (Extended Validation): Xác minh mở rộng với mức độ tin cậy cao
Một số nhà cung cấp chứng chỉ phổ biến gồm DigiCert, GlobalSign, Sectigo và Let’s Encrypt (cung cấp miễn phí).

Tạo yêu cầu ký chứng chỉ (CSR – Certificate Signing Request)
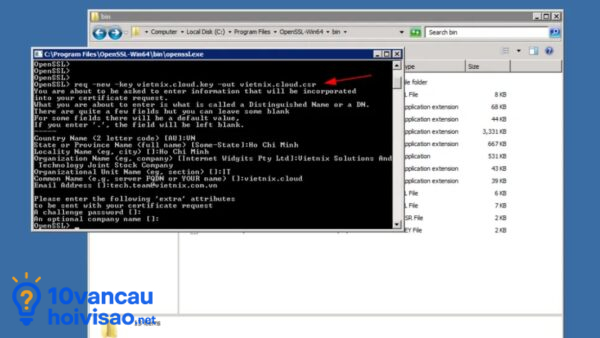
CSR là một tệp văn bản chứa thông tin về tên miền, tổ chức và khóa công khai. CSR được tạo trực tiếp trên máy chủ web, nơi sẽ cài đặt chứng chỉ TLS.
Ví dụ tạo CSR trên Linux bằng OpenSSL:
openssl req -new -newkey rsa:2048 -nodes -keyout yourdomain.key -out yourdomain.csr
Lưu ý: Tệp khóa riêng tư (.key) cần được bảo mật tuyệt đối và không chia sẻ cho bên thứ ba.
Gửi CSR cho CA và hoàn tất quá trình xác minh
Sau khi tạo CSR, bạn gửi tệp này cho nhà cung cấp chứng chỉ. CA sẽ tiến hành xác minh theo loại chứng chỉ đã đăng ký và cấp chứng chỉ TLS cho bạn.
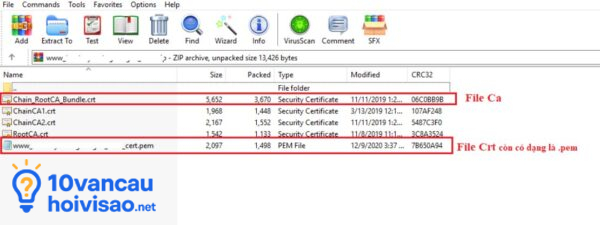
Thông thường, chứng chỉ được cấp bao gồm:
- Tệp chứng chỉ chính (.crt hoặc .pem)
- Tệp chuỗi chứng chỉ trung gian (chain hoặc intermediate), tùy nhà cung cấp.
Cài đặt chứng chỉ TLS trên máy chủ web
Sau khi CA cấp chứng chỉ, bạn cần cài đặt các tệp chứng chỉ và khóa riêng tư lên máy chủ web đang sử dụng. Bước này cho phép máy chủ xác thực danh tính với trình duyệt và thiết lập kênh truyền dữ liệu được mã hóa bằng TLS.
Ví dụ cấu hình cơ bản trên Apache:
SSLEngine on

SSLCertificateFile /path/to/yourdomain.crt

SSLCertificateKeyFile /path/to/yourdomain.key

SSLCertificateChainFile /path/to/chain.crt
Ví dụ cấu hình cơ bản trên Nginx:
server {

listen 443 ssl;

server_name yourdomain.com;

ssl_certificate /path/to/fullchain.pem;

ssl_certificate_key /path/to/yourdomain.key;

}
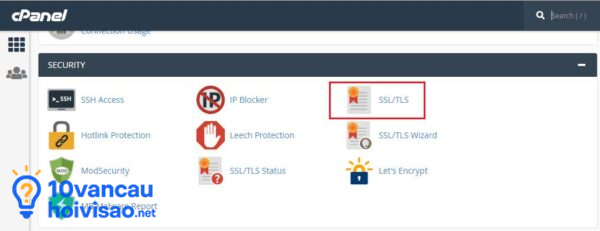
Đối với cPanel hoặc các bảng điều khiển hosting khác, bạn có thể cài đặt chứng chỉ trong mục SSL/TLS hoặc sử dụng tính năng cài đặt tự động của Let’s Encrypt.
Cấu hình chuyển hướng HTTP sang HTTPS
Để đảm bảo mọi truy cập đều sử dụng kết nối TLS an toàn, bạn nên cấu hình chuyển hướng từ HTTP sang HTTPS. Sau đây là chi tiết:
Apache (.htaccess):
RewriteEngine On

RewriteCond %{HTTPS} off

RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Nginx:
server {

listen 80;

server_name yourdomain.com;

return 301 https://$host$request_uri;

}
Kiểm tra cấu hình TLS
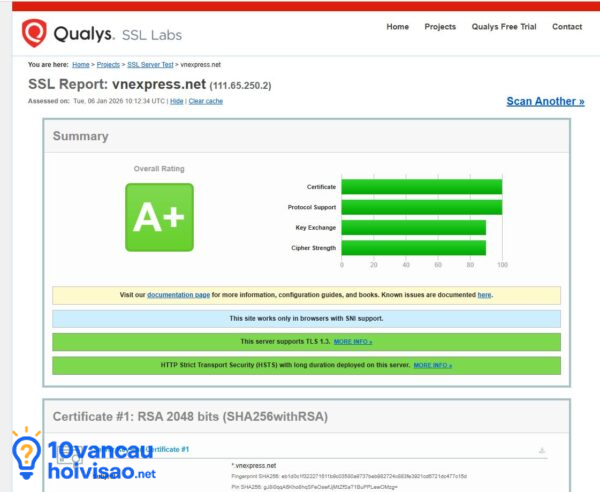
Sau khi hoàn tất cài đặt, bạn nên kiểm tra cấu hình TLS của website bằng các công cụ chuyên dụng như SSL Labs SSL Test để phát hiện lỗi, đánh giá mức độ bảo mật và đảm bảo cấu hình TLS hoạt động đúng chuẩn.
Khắc phục sự cố thường gặp
- Chỉ hiển thị khóa không hợp lệ (Invalid Key Length): Đảm bảo khóa riêng tư (private key) khớp với chứng chỉ. Thông thường lỗi này xảy ra nếu bạn không sử dụng đúng cặp khóa/chứng chỉ.
- Chứng chỉ tin cậy không đầy đủ (Incomplete Chain of Trust): Đảm bảo bạn đã cài đặt tất cả các tệp chứng chỉ trung gian (intermediate certificates) mà CA của bạn cung cấp.
- Lỗi hỗn hợp nội dung (Mixed Content Errors): Xảy ra khi một trang HTTPS tải các tài nguyên (hình ảnh, script, CSS) qua HTTP không an toàn. Cập nhật tất cả các URL tài nguyên thành HTTPS hoặc sử dụng URL tương đối.
- Sử dụng phiên bản TLS/SSL không an toàn: Đảm bảo máy chủ của bạn được cấu hình để chỉ cho phép TLS 1.2 hoặc TLS 1.3 và vô hiệu hóa các phiên bản SSL/TLS cũ hơn.

Lời khuyên an toàn
- Luôn sử dụng phiên bản TLS mới nhất được hỗ trợ (ưu tiên TLS 1.3, sau đó là TLS 1.2).
- Kiểm tra chứng chỉ của bạn thường xuyên để đảm bảo chúng không bị hết hạn.
- Cấu hình máy chủ để sử dụng các bộ mã hóa mạnh nhất hiện có.
- Giữ khóa riêng tư của bạn an toàn và không bao giờ chia sẻ nó.
- Đảm bảo rằng tất cả các subdomains và dịch vụ khác của bạn cũng được bảo vệ bằng TLS.
TLS là một giao thức bảo mật không thể thiếu trong thế giới số ngày nay, cung cấp sự mã hóa, xác thực và toàn vẹn dữ liệu cho mọi giao tiếp trực tuyến. Từ việc hiểu rõ TLS là gì, cách nó hoạt động qua quá trình bắt tay, đến việc so sánh ưu điểm vượt trội của TLS so với SSL và lựa chọn các phiên bản mới nhất như TLS 1.3, tất cả đều là kiến thức cơ bản để xây dựng một môi trường internet an toàn. Việc cài đặt và duy trì bảo mật TLS cho website của bạn không chỉ là một yêu cầu kỹ thuật mà còn là cam kết bảo vệ thông tin người dùng, từ đó nâng cao độ tin cậy và uy tín của bạn trên không gian mạng. Hi vọng qua bài viết TLS là gì, chức năng và cách thức hoạt động của TLS mà 10 vạn câu hỏi vì sao cung cấp bạn đọc đã có cái nhìn toàn diện về TLS. Hãy theo dõi chúng tôi để được cập nhật những kiến thức mới nhất nhé. Xin cám ơn.